Vulnerabilități critice Oracle EBS: patch-ul din octombrie
Oracle a reparat două vulnerabilități critice în E-Business Suite și una în JD Edwards. Ce aplici, ce faci până la patch și cum verifici urmele.

Pe 20 octombrie 2026, Oracle a publicat Critical Patch Update-ul (CPU) trimestrial, cu 1.295 de patch-uri de securitate pentru 1.209 vulnerabilități unice. Oracle E-Business Suite (EBS) a primit 194 dintre ele, inclusiv două vulnerabilități critice care permit preluarea sistemului fără autentificare: CVE-2026-101809, cu scor CVSS 10.0, și CVE-2026-101767, cu scor 9.8. Pe 27 octombrie, capcanele de tip honeypot pentru EBS au înregistrat primele încercări de exploatare a celei de-a doua.
Dacă firma ta rulează Oracle EBS sau JD Edwards EnterpriseOne, care a primit și el un 10.0 în același release, articolul ăsta e pentru tine. Găsești mai jos ce a reparat Oracle, de ce o vulnerabilitate Oracle EBS ajunge din nou țintă la o săptămână după patch, cum verifici ce îți lipsește, ce faci până aplici actualizarea și ce cauți ca să afli dacă a intrat cineva.
Ce a reparat Oracle pe 20 octombrie
Oracle publică patch-uri de securitate trimestrial, prin CPU, iar pentru E-Business Suite și lunar, prin Critical Security Patch Updates (CSPU). Release-ul din octombrie e unul trimestrial, deci cel mai mare din trimestru. Anunțul de pe blogul tehnic EBS spune scurt: Oracle „recomandă insistent” aplicarea patch-urilor fără întârziere.
Cifrele release-ului
Potrivit rezumatului SecurityOnline:
- 1.295 de patch-uri de securitate, pentru 1.209 CVE-uri unice, în toată gama de produse Oracle.
- 194 de patch-uri pentru E-Business Suite, toate pentru versiunile 12.2.3 până la 12.2.15.
- 31 dintre problemele din EBS pot fi exploatate de la distanță fără autentificare, iar alte 140 cer doar un cont cu privilegii mici.
- Șase vulnerabilități cu scor 10.0 în tot release-ul: una în EBS, una în JD Edwards EnterpriseOne, una în Oracle Access Manager și trei în Oracle SOA Suite.
Modulul EBS cu cele mai multe patch-uri e Mobile Field Service (18), urmat de Payroll (12) și Applications Manager (8). Salarizarea pe locul doi nu e un detaliu: e unul dintre modulele cu cele mai sensibile date dintr-o firmă.
Vulnerabilitățile critice din E-Business Suite
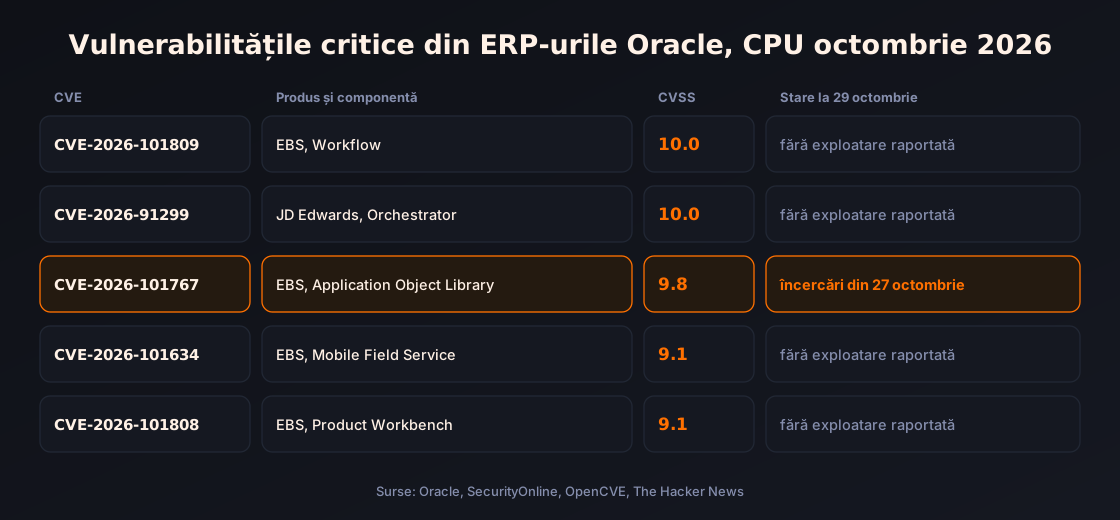
| CVE | Componentă | CVSS | Ce permite, după Oracle |
|---|---|---|---|
| CVE-2026-101809 | Workflow, Notification Mailer | 10.0 | preluarea modulului Workflow, fără cont, cu impact și asupra altor produse |
| CVE-2026-101767 | Application Object Library, Core | 9.8 | preluarea Application Object Library, fără cont |
| CVE-2026-101634 | Mobile Field Service | 9.1 | acces la date și întreruperea serviciului |
| CVE-2026-101808 | Product Workbench | 9.1 | acces la date și modificarea lor |
Oracle descrie primele două ca „ușor de exploatat” de un atacator neautentificat cu acces prin HTTP. Application Object Library e fundația EBS: gestionează utilizatorii, responsabilitățile, sesiunile și meniurile pentru toate celelalte module. Workflow Notification Mailer trimite și procesează e-mailurile de aprobare, deci e o componentă care comunică în mod normal cu exteriorul.
JD Edwards EnterpriseOne: încă un 10.0
În același CPU, CVE-2026-91299 afectează JD Edwards EnterpriseOne Orchestrator, componenta prin care JDE expune integrări și automatizări prin API. Scorul e 10.0, cu vectorul CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H, iar versiunile afectate sunt 9.2.0.0 până la 9.2.26.5. Oracle o descrie tot ca exploatabilă fără autentificare prin HTTP, cu preluarea Orchestrator-ului și impact posibil asupra altor produse. Dacă folosești JD Edwards, tratează-o cu aceeași prioritate ca pe vulnerabilitățile EBS de mai sus.
De ce CVE-2026-101767 e prima pe listă
Scorul cel mai mare îl are CVE-2026-101809. Dar prima vulnerabilitate pentru care au apărut încercări de exploatare e CVE-2026-101767, și asta schimbă ordinea în care lucrezi.
Ce spune Oracle și ce a găsit Horizon3.ai
Oracle clasifică problema ca autentificare incorectă în Application Object Library. Cercetătorii Horizon3.ai, care au raportat-o pe 24 iulie 2026, o descriu ca o problemă în servlet-ul Thin Client Framework din EBS, prin care un atacator fără cont poate rula interogări SQL cu drepturile utilizatorului de bază de date APPS și, mai departe, comenzi pe server cu contul aplicației.
Contul APPS e proprietarul schemei aplicației EBS. Are acces la toate tabelele modulelor: registrul contabil, furnizorii, plățile, salariile, datele angajaților, achizițiile. Nu e nevoie de un exploit sofisticat ca un atacator cu acest acces să facă pagube mari.
Primele încercări, la o săptămână după patch
Potrivit The Hacker News, pe 27 octombrie capcanele EBS ale firmei Defused Cyber au înregistrat încercări exploratorii de exploatare a CVE-2026-101767. Raportul nu numește un atacator și nu dă o amploare. Pe 21 octombrie, Rescana nota că vulnerabilitatea nu era în catalogul CISA Known Exploited Vulnerabilities (KEV) și că nu exista un proof of concept public.
Încercări exploratorii nu înseamnă compromiteri confirmate. Înseamnă însă că cineva a început să caute instanțe vulnerabile, iar istoricul EBS din ultimul an arată cât de repede se trece de la căutare la atacuri reale.
Ce date sunt în joc
The Hacker News rezumă impactul: un atacator poate citi sau modifica datele accesibile utilizatorului APPS, inclusiv înregistrări financiare, salariale, de resurse umane și de achiziții, și poate rula comenzi pe serverul aplicației. Dacă serverul EBS poate ajunge la alte sisteme interne, și acelea devin ținte. Pentru o firmă, asta nu e o problemă de IT izolată. E o problemă de confidențialitate a salariilor, de integritate a plăților și de date personale ale angajaților.
Al treilea an la rând cu ERP-ul Oracle în vizorul atacatorilor
CPU-ul din octombrie vine după un an în care produsele ERP ale Oracle au fost ținte repetate. Contextul contează: atacatorii care au monetizat deja EBS știu unde să caute.
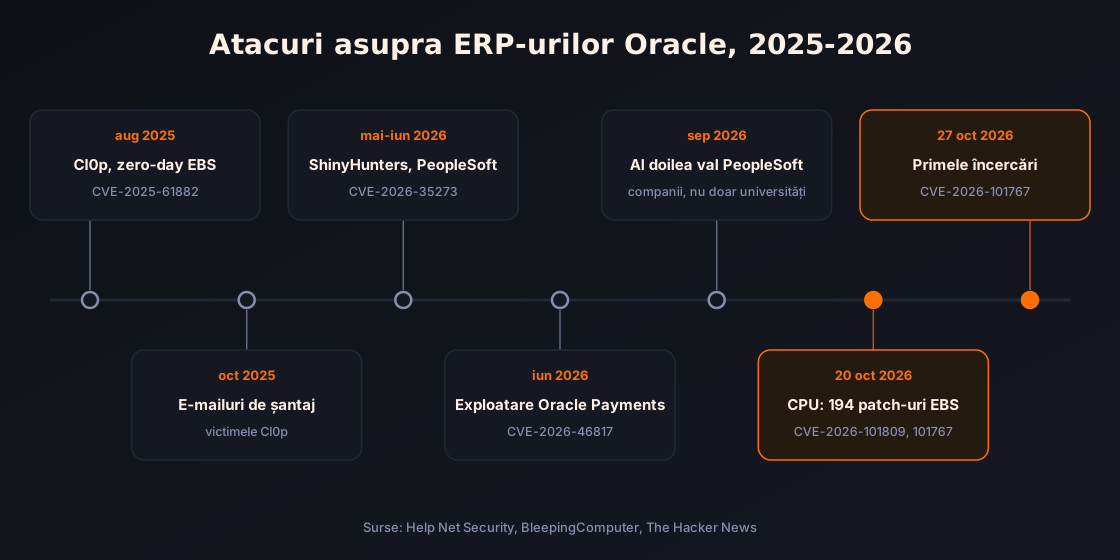
2025: CVE-2025-61882 și campania Cl0p
În august 2025, grupul Cl0p a exploatat mai multe vulnerabilități EBS, inclusiv zero-day-ul CVE-2025-61882, ca să fure volume mari de date de la mai multe companii. Vulnerabilitatea afecta EBS 12.2.3 până la 12.2.14, în integrarea BI Publisher din Concurrent Processing. Victimele au început să primească e-mailuri de șantaj la începutul lui octombrie 2025, potrivit Help Net Security. Modelul e clar: furt de date mai întâi, șantaj după.
Mai-iulie 2026: Oracle Payments și PeopleSoft
CVE-2026-46817, cu scor 9.8, afecta componenta File Transmission din Oracle Payments și a fost reparată în CSPU-ul din 28 mai 2026. Defused a observat exploatare pe capcanele sale pe 27-28 iunie, iar CISA a adăugat-o în KEV pe 15 iulie, potrivit BleepingComputer. Shadowserver număra atunci peste 1.000 de instanțe EBS expuse pe internet.
În paralel, The Hacker News descrie cum grupul ShinyHunters a exploatat ca zero-day, între 27 mai și 9 iunie 2026, CVE-2026-35273 din PeopleSoft PeopleTools 8.61 și 8.62, cu ținte în principal universități. Oracle a reparat-o printr-o alertă de securitate în afara ciclului, pe 10 iunie. Un al doilea val, din septembrie, s-a extins la companii din tehnologie, sănătate, transporturi și administrație.
Ce leagă aceste incidente
- Ținta e datele, nu sistemul. Cl0p și ShinyHunters fură date și cer bani, nu criptează servere. Un patch aplicat după furt nu oprește șantajul.
- Fereastra de după patch e scurtă. La Oracle Payments, exploatarea a început la o lună după patch. La CVE-2026-101767, încercările au apărut după o săptămână.
- Regulile WAF pe cale nu ajung. În valul din septembrie împotriva PeopleSoft, atacatorii au ocolit o regulă care bloca o cale URL prin codificarea unui singur caracter.
Cine e afectat și cum aplici patch-ul
Oracle evaluează vulnerabilitățile doar pentru versiunile aflate în suport. Pentru EBS, asta înseamnă 12.2.3 până la 12.2.15.
EBS 12.2.3 până la 12.2.15
Aplici CPU-ul din octombrie pe toate nivelurile: aplicație, bază de date și componentele Fusion Middleware incluse în EBS. Rescana subliniază că patch-urile pentru baza de date și pentru middleware fac parte din aceeași remediere, nu sunt opționale. Lista exactă de patch-uri pentru instalarea ta o iei din nota My Oracle Support KA923, care indică ultimul CPU și ultimul CSPU pentru Release 12.2, și din documentul de disponibilitate pentru octombrie, KA1818.
Versiuni mai vechi de 12.2.3
Pentru versiunile ieșite din suport nu există patch-uri, iar Rescana notează că Oracle le consideră probabil afectate. Dacă rulezi o versiune EBS veche, nu ai o remediere pentru aceste vulnerabilități. Ai două opțiuni: upgrade la o versiune 12.2 suportată sau izolarea completă a sistemului de rețelele în care nu ai încredere, până la upgrade.
Află ce îți lipsește cu ECPUC
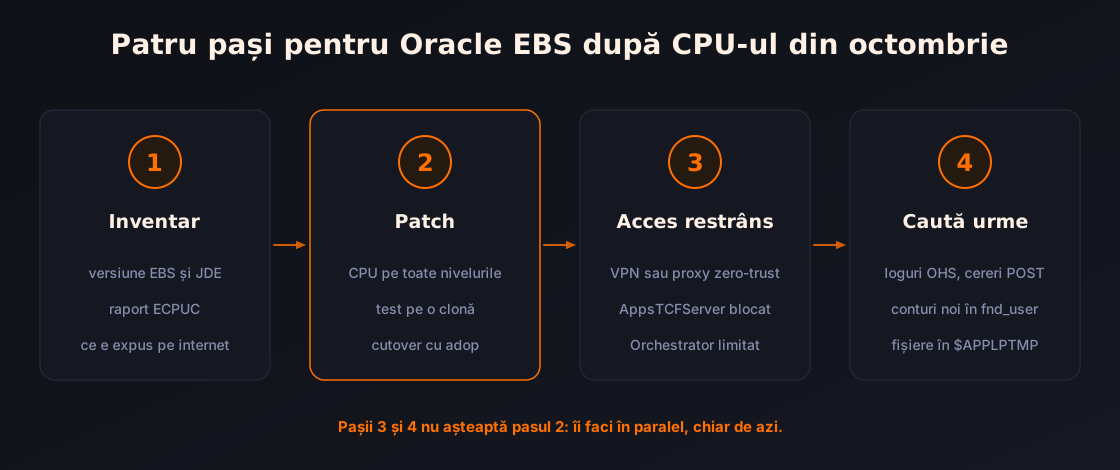
Oracle oferă un utilitar care compară instalarea ta cu ultimele patch-uri de securitate: EBS Critical Patch Update Checker (ECPUC), livrat ca patch 35583866. Oracle l-a actualizat pentru octombrie pe 21 octombrie. Scriptul ECPUC.sql produce raportul ECPUC.lst, cu nivelul CPU sau CSPU curent și cu patch-urile care încă lipsesc.
Două reguli din documentație. Rulează ECPUC înainte și după aplicarea patch-urilor, ca să confirmi că raportul e curat. Și folosește ultima versiune a utilitarului: o versiune veche nu știe de patch-urile noi și îți poate spune că ești la zi când nu ești.
Ordinea de lucru și downtime-ul
EBS 12.2 folosește online patching: utilitarul adop aplică patch-urile pe o copie a sistemului de fișiere cât timp utilizatorii lucrează, iar downtime-ul se reduce la faza de cutover. Ordinea sigură:
- Clonezi producția într-un mediu de test și aplici acolo CPU-ul, inclusiv patch-urile de bază de date și middleware.
- Testezi fluxurile critice, cu atenție la customizări: rapoarte, interfețe cu alte sisteme, personalizări OA Framework.
- Rulezi ECPUC pe mediul de test și confirmi că nu mai lipsește nimic.
- Planifici cutover-ul în producție și rulezi din nou ECPUC după.
Pentru JD Edwards, actualizezi Orchestrator-ul (componenta AIS Server) la versiunea care repară CVE-2026-91299, după documentația din My Oracle Support. Toate versiunile până la 9.2.26.5 sunt afectate.
Ritmul nou: patch-uri lunare
Din 2026, EBS primește lunar Critical Security Patch Updates, pe lângă CPU-ul trimestrial. Următoarele date anunțate de Oracle: CSPU pe 17 noiembrie și 15 decembrie 2026, apoi CPU pe 19 ianuarie 2027. Pune-le în calendar acum. Un proces de patch construit pentru patru ferestre pe an nu mai ține pasul.
Dacă nu poți aplica patch-ul săptămâna asta
Un CPU pentru EBS cere testare, iar testarea durează. Măsurile de mai jos îngustează expunerea până atunci. Niciuna nu repară vulnerabilitățile.
Scoate EBS de pe internet
Toate cele patru vulnerabilități critice din EBS cer acces de rețea la nivelul web al aplicației. Dacă EBS e folosit doar de angajați, pune-l în spatele unui VPN sau al unui proxy zero-trust și restrânge accesul la rețelele de încredere. E cea mai eficientă măsură temporară și una pe care Security Affairs o formula direct încă din iulie: dacă EBS nu trebuie să fie public, scoate-l de pe internet.
Excepțiile sunt reale: portaluri pentru furnizori (iSupplier), self-service pentru angajați de acasă, aprobări de pe mobil. Pentru ele, expune doar modulele necesare, printr-un reverse proxy separat, nu toată aplicația.
Restrânge accesul la componentele vulnerabile
- Thin Client Framework: Horizon3.ai recomandă scoaterea
/OA_HTML/AppsTCFServerdin lista de URL-uri permise de URL firewall-ul EBS. Funcția e folosită de componente specifice, așa că verifică pe mediul de test că nu blochezi un modul de care ai nevoie. - Workflow și Application Object Library: SecurityOnline recomandă restricționarea accesului la endpoint-urile acestor componente prin WAF sau reguli de reverse proxy, până la patch.
- JD Edwards Orchestrator: dacă integrările tale nu cer acces de pe internet la Orchestrator, limitează-l la adresele sistemelor care îl apelează.
Ce nu rezolvă măsurile temporare
Un WAF sau o regulă de proxy blochează căile cunoscute. Valul din septembrie împotriva PeopleSoft a arătat cât de ușor se ocolesc regulile scrise pe căi URL. Iar un atacator aflat deja în rețeaua internă nu trece prin perimetru. Tratează măsurile de mai sus ca pe o punte de câteva zile, nu ca pe o alternativă la CPU.
Cum verifici dacă cineva a ajuns deja la tine
Patch-ul închide ușa, dar nu spune dacă a intrat cineva între timp. Pentru CVE-2026-101767 au existat încercări încă din 27 octombrie, iar pentru o instanță expusă pe internet merită o verificare chiar și după patch.
Semnalele publicate de Horizon3.ai
Horizon3.ai a publicat indicatori pentru CVE-2026-101767, rezumați de The Hacker News:
- cereri POST neautentificate spre servlet-ul Thin Client Framework;
- activitate de recunoaștere SQL imediat după astfel de cereri;
- fișiere neașteptate în directorul temporar al aplicației (
$APPLPTMP); - contul de sistem
oraclecare pornește/bin/shprin Concurrent Manager.
Logurile serverului web
Cererile spre servlet trec prin Oracle HTTP Server. Caută-le în logurile de acces, inclusiv în cele rotite:
Comanda numără cererile POST pe adresă IP, dată și cod de răspuns. Cereri venite de la adrese externe, mai ales din 27 octombrie încoace, merită investigate. Lipsa lor din loguri nu dovedește nimic dacă logurile au fost rotite sau șterse.
Utilizatori și responsabilități noi
Un atacator cu acces la schema APPS poate crea conturi sau își poate acorda responsabilități ca să revină mai târziu. Verifică ultimele 30 de zile:
Compară rezultatele cu cererile de acces aprobate. Orice cont sau responsabilitate fără o cerere în spate, mai ales System Administrator, e un semnal de alarmă.
Dacă găsești urme
Tratează serverul ca fiind compromis. Izolează-l, păstrează logurile și o copie a sistemului pentru analiză, apoi:
- schimbă parolele
APPS,SYSADMINși ale conturilor de bază de date, după procedura Oracle pentru EBS; - rotește credențialele integrărilor care pornesc din EBS: bănci, furnizori de plăți, SFTP, API-uri;
- verifică plățile și modificările de date bancare ale furnizorilor din perioada suspectă;
- pregătește-te pentru o tentativă de șantaj, fiindcă exact asta au făcut Cl0p și ShinyHunters după furturile de date.
EBS conține aproape sigur date personale: salarii, CNP-uri, conturi bancare ale angajaților. O încălcare care le afectează declanșează obligația de notificare a ANSPDCP în cel mult 72 de ore de când afli de ea, conform articolului 33 din GDPR, dacă incidentul prezintă un risc pentru persoanele vizate.
Ce înveți dacă rulezi un ERP on-premise
Aceeași lună a adus PHP2Shell, acum confirmată ca exploatată, și vulnerabilitățile critice din Next.js. Pentru ERP-uri, CPU-ul din octombrie adaugă câteva concluzii proprii.
Un ERP pe internet e o țintă, nu o comoditate
Un ERP găzduit de tine expune în mod normal o interfață web, iar de comoditate ea ajunge adesea pe internet. Fiecare dintre incidentele din ultimul an a lovit instanțe accesibile din exterior. Decizia de găzduire, discutată în comparația ERP cloud, on-premise și hibrid, include și întrebarea: cine poate ajunge la ecranul de login? Răspunsul ideal e „doar cine are nevoie”.
Patch-urile ERP au devenit lunare
CSPU-urile lunare pentru EBS înseamnă 12 ferestre de patch pe an, nu patru. Un proces care depinde de un consultant extern chemat o dată pe trimestru nu mai ține pasul. Ai nevoie de un mediu de test clonat regulat, de testele de regresie pentru fluxurile critice scrise o dată și rulate de fiecare dată și de un responsabil intern care urmărește calendarul Oracle.
Customizările au un cost la fiecare patch
Fiecare personalizare a unui ERP standard trebuie retestată la fiecare patch. Cu cât sunt mai multe, cu atât fereastra de patch se lungește, iar fereastra lungă e exact ce exploatează atacatorii. Asta nu e un argument pentru sau împotriva unui anumit tip de ERP. E un cost pe care comparația dintre ERP custom și ERP standard îl pune pe masă: orice sistem, standard sau construit la comandă, are nevoie de un proces de actualizare care să ruleze în zile, nu în luni.
Întrebări frecvente
Ce este CVE-2026-101767?
E o vulnerabilitate critică în Application Object Library din Oracle E-Business Suite, cu scor CVSS 9.8, reparată în CPU-ul din 20 octombrie 2026. Permite unui atacator fără cont să preia componenta prin HTTP. Afectează versiunile 12.2.3 până la 12.2.15, iar încercări de exploatare au fost raportate pe 27 octombrie.
Ce versiuni de Oracle EBS sunt afectate?
Oracle a evaluat versiunile suportate, 12.2.3 până la 12.2.15, și toate cele 194 de patch-uri din octombrie se aplică lor. Versiunile mai vechi nu primesc patch-uri și sunt probabil afectate, potrivit Oracle, deci au nevoie de upgrade sau de izolare completă.
Cum aflu ce patch-uri îmi lipsesc?
Rulează ultima versiune a EBS Critical Patch Update Checker (patch 35583866). Raportul ECPUC.lst arată nivelul CPU sau CSPU curent și patch-urile de securitate care lipsesc. Rulează-l înainte și după aplicarea CPU-ului.
Am JD Edwards, nu E-Business Suite. Sunt afectat?
Da, dacă folosești JD Edwards EnterpriseOne Orchestrator între versiunile 9.2.0.0 și 9.2.26.5. CVE-2026-91299 are scor 10.0, e exploatabilă fără autentificare și e reparată în același CPU din 20 octombrie 2026.
Mă protejează un WAF până aplic patch-ul?
Parțial. Un WAF sau reguli de reverse proxy blochează căile cunoscute, dar atacatorii au ocolit deja reguli de acest tip în atacurile asupra PeopleSoft. Măsura temporară cea mai eficientă e să scoți EBS de pe internet și să restrângi accesul la rețelele de încredere.
Când apare următorul patch de securitate pentru EBS?
Oracle a anunțat CSPU-uri pe 17 noiembrie și 15 decembrie 2026 și următorul CPU trimestrial pe 19 ianuarie 2027. Pune-le în calendarul echipei acum, împreună cu fereastra de test.
Următorul pas
Rulează azi ECPUC pe instanțele EBS, verifică logurile serverului web și lista de utilizatori noi și planifică aplicarea CPU-ului din octombrie în cel mult o săptămână. Dacă EBS e accesibil de pe internet fără un motiv clar, închide accesul înainte de orice altceva. Pentru alte analize de vulnerabilități, vezi categoria Securitate aplicații web și eticheta Securitatea datelor, iar pentru decizii despre arhitectura sistemului de gestiune, ghidurile despre sisteme ERP.
Surse
- Critical Patch Update for Oracle E-Business Suite, October 2026 — Oracle E-Business Suite Technology Blog, 2026
- EBS Critical Patch Update Checker updated for October 2026 — Oracle E-Business Suite Technology Blog, 2026
- Oracle Critical Patch Update October 2026 — SecurityOnline, 2026
- CVE-2026-91299: JD Edwards EnterpriseOne Orchestrator — OpenCVE, 2026
- Hackers target critical Oracle E-Business Suite flaw a week after patch — The Hacker News, 2026
- Oracle E-Business Suite CVE-2026-101767: prepare now — Rescana, 2026
- Cl0p-linked Oracle data theft and extortion campaign, CVE-2025-61882 — Help Net Security, 2025
- CISA orders feds to patch actively exploited Oracle flaw by Saturday — BleepingComputer, 2026
- ShinyHunters exploited Oracle PeopleSoft zero-day — The Hacker News, 2026
- Oracle E-Business Suite flaw under active attack, 950 systems exposed — Security Affairs, 2026
Andrei Badulescu
Fondator & Software ArchitectConstruiește sisteme B2B la BaseTech — ERP la comandă, platforme SaaS, agenți AI și arhitecturi programmatic SEO. Scrie despre deciziile tehnice din spatele lor: stack, trade-off-uri și ce ține la scară.
Vezi profilul autorului →Articole conexe
Vulnerabilitate GitLab critică: CVE-2026-110264 și patch-ul din 21 octombrie
CVE-2026-110264 (CVSS 10.0) permite RCE fără autentificare în GitLab self-managed. Vezi ce versiune instalezi, măsurile temporare și cum verifici.
Vulnerabilitate Node.js: bug-ul Brotli CVE-2026-111497
CVE-2026-111497 în decodorul Brotli din Node.js poate duce la RCE. Afli cine e expus, de ce WAF-ul nu te acoperă la fetch() și ce versiuni o repară.
Vulnerabilități critice Next.js: patch-ul din 14 octombrie
Next.js 16.4.1 și 15.5.28 repară două RCE critice (CVSS 9.5) și un DoS. Vezi cine e afectat, capcana sharp pe Next.js 15 și cum verifici în 5 minute.
Insights pentru companii
care construiesc
Articole noi despre ERP, AI, agenți și pSEO, direct pe email. Fără spam.